投稿

ラベル(サーバー管理)が付いた投稿を表示しています

Mac OS X Mavericks‎でPHPを使う

Mac OS X Mavericks‎でPHPを動かしたくなったのでやってみた。 聞いてはいたけど、Macには始めからApacheとPHPがインストールされているのでインストールするものは本当に何も無かった。設定ファイルを少し書き換えるだけでいい。Windowを考えたら本当に簡単だ。 設定ファイルは/private/etc/apache2/httpd.confだ。オリジナルをコピーしておこう。 # cd /private/etc/apache2/ # sudo cp httpd.conf httpd.conf.orig 編集しよう。viでもemacsでもいい。 # sudo emacs httpd.conf まずPHPを使えるようにする。デフォルトではPHPが使えないように設定がコメントされているので、その行のコメントをはずす。118行目だった。 LoadModule php5_module libexec/apache2/libphp5.so デフォルトの設定では DocumentRoot "/Library/WebServer/Documents" ErrorLog "/private/var/log/apache2/error_log" CustomLog "/private/var/log/apache2/access_log" common となっている。 これらの場所はアクセスしにくいし、ログを切り分けて問題解決をしやすくしたいので、ポート8000のバーチャルホストを立てることにした。 バーチャルホストの設定を追加する。DocumentRootやErrorLog、CustomLogは任意の場所でいい。 ## 独自設定(ポート8000バーチャールホスト) Listen 8000 <VirtualHost *:8000> DocumentRoot "/Users/jun/var/htdocs" ServerName localhost ErrorLog "/Users/jun/var/log/apache-error.log" CustomLog "/Users...
HTML5でビデオや音楽を再生している時にスクリーンセーバーを無効にすることはできるか?

結論から言うと不明。現在のところは多分無理。 HTML5でビデオや音楽を再生している時にふと気づいた。スクリーンセーバーがいちいち起動するのがウザいなと。 Flashならフルスクリーン時には自動的にスクリーンセーバーを無効にしてくれるのだが、HTML5やJavascriptのレベルでスクリーンセーバーを無効にすることはできるのか?もしできないとすれば、HTML5のウェブアプリの非常に大きなUX的問題じゃないか? と思って色々調べてみたら、2009年頃から問題になっていて4年経った今まで解決されていない問題らしい_| ̄|○ html5 - How to prevent a monitor from sleeping while watching html 5 animation - Stack Overflow そう。Huluなんかでフルスクリーン時にスクリーンセーバーが起動しないのはFlashのおかげなんだよね。これもまだ脱Flashできない一つの理由になっていると思う。実際、この問題が発覚したためにFlashに戻ったと言ってる人も居た。 I have shifted back to flash plugins since I had this issue. Haven't gone back.. これは問題だよ。彼の意見に賛成だ。HTML5の仕様に書き加えられるべきだと思う。 517870 – Fullscreen video should disable screensaver during playback It's not possible in pure HTML. Hulu does it because it's Flash-based, and the plugin has access to the OS layers, which is something JS or HTML does not have. So the only way to do this would be to have a new paragraph in the HTML5 spec. ここまでのところで「まぁ大体ムリだろうな」ということは分かったのだけれど、彼らの議論の中でひとつ希望っぽいものがあった。 ...

NTTの「秘密計算技術」〜「暗号のままデータ分析」ってすごく矛盾してないか?

日経13.06.09朝 暗号のままデータ分析 NTT、漏洩リスク減らす NTTはコンピューター上で暗号化されたデータをそのまま分析できる技術を開発した。元のデータに戻さずに情報処理できるため、個人情報や企業の機密情報の漏洩リスクを減らせる… マイナンバー… 「秘密計算技術」。暗号を解かずにデータを項目ごとに並び替えたり、データ内の数値の平均値を算出したりできる… 「暗号のままデータ分析」ってすごく矛盾してないか? データが読めない状態が暗号化された状態だろうに。データ分析できる時点で暗号になってないだろう? 日経のIT系の記事はたいてい質が低い。むしろ意味がわからなくなることが多い。そこで、それらしき資料を見つけることにした。 クラウド時代における情報の保護と 利活用の両立を実現する暗号技術(PDF) これを見ると、暗号化されたファイルを分散ファイルシステムに置くので、一部のファイルが漏洩しても問題無いというのがひとつ。 で、その暗号ファイルを複数のマシンに協調処理させることで、どこかひとつのマシンにすべてのデータがあるということは無いというのがひとつ。 やはり、部分的・一時的には暗号を解いていると思われるけれど、違うかな? まあ、結構複雑なことをやってるというのは間違いないし、素でやるよりは安全そうな感じはする。

「通話内容は一切、傍受していない」?嘘つけ。Xファイルのモルダーを見てみろ(^^);

日経13.06.08夕 米大統領は「合法的措置」 【パームスプリングズ(米カリフォルニア州)=中山真】オバマ米大統領は7日、米国家安全保障局(NSA)が通話記録や電子メールのやり取りなどのデータを秘密裏に入手していた問題で… サンノゼ市で開いた集会で記者団の質問に答え、通話記録の収集は電話番号や通話時間についてのみで、通話内容は一切、傍受していないと説明… 「通話内容は一切、傍受していない」? 嘘つけ(^^); Xファイルのモルダーを見てみろ。盗聴記録を延々と聞く罰ゲーム仕事をやらされてたろ? しかしこの件、GoogleもFacebookもシロだと思う。だって、わざわざ存続が危うくなるほどのリスクを負って政府に協力するとは思えないから。 協力したとすればそれは命令だろうから、GoogleやFacebookは悪くない。もし悪いとすれば米政府だろう。 日本でもマイナンバー法なんかでやんやん言われていたけれど、政府が情報を集めたり管理したりすることがそんなに悪いのか?とは思うけれど。

「逆grep」は素晴らしい。大量のゴミテキストデータの中から宝を探すことができる。

例えばこのように、あるディレクトリとあるディレクトリで差分を取ってテキストデータを作る。 # diff -rq dir1 dir2 > diff.txt すると、大抵ゴミの行(無視していい行)だらけになる。例えば「.DS_Store」を含む行とか、「._」を含む行とか。 それをいちいち目で見て判断するのは人間がやることではないので、何とか機械的に出来ないだろうか?と考えた。 そこでこうしてやった。 # cat diff.txt | grep -v '\.DS_Store' | grep -v '\._' > diff_filtered.txt ポイントはgrepの-vオプション だ。これは「--invert-match」の意味で、grepに逆の動作をさせることができるようになる。 つまり、「-v '\.DS_Store'」は「.DS_Storeを含まない行を出力せよ」となる。 このようにして複数キーワードを逆grepしつつパイプでつないでやると、最終的に欲しい行のみのテキストデータが出来上がる。 いやあ、UNIXって素晴らしい。

韓国へのサイバー攻撃は4カ国経由で、1つは米国だけど、その他の国は明らかにせず、そのくせ「中国は含まれていない」とは?

日経13.03.25夕 韓国へのサイバー攻撃 米など4カ国経由 中国は含まれず …韓国警察は25日、不正プログラムが米欧など海外4カ国のIPアドレス経由で仕掛けられたとの見方を明らかにした… 4カ国中に中国は含まれていない… 米国以外の国名や、農協のサーバーがどこから攻撃されたかなどは明らかにしていない。 (ソウル=小倉健太郎) つまり、中国経由ではなかったと?それならそれでいい。 しかし、攻撃は4カ国の経由で、その内1つはアメリカだけど、その他は明らかにせず、そのくせ「中国は含まれていない」とは?何でアメリカだけ明らかにすんの? 意味が分からない。もう攻撃されたこと自体が本当なのかどうか怪しくなる話だね。

韓国の「サイバー攻撃」の汚染源は農協のサーバー?それならなぜ放送局や銀行が影響を受けるのか?

日経13.03.23朝 「中国のIPアドレス」は誤認 韓国政府、サイバー攻撃で発表訂正 韓国の放送局や銀行に対するサイバー攻撃事件で、韓国政府の放送通信委員会は22日、農協のサーバーに不正プログラムを送ったのは農協内のパソコンだったと発表した。中国のIPアドレス経由で送られたとした前日の発表内容を訂正した… 韓国政府高官は21日、攻撃は「北朝鮮の犯行の強い疑い」があるとの見方を示した… 韓国政府は22日時点でも海外からの攻撃があったとの見方は維持している。 (ソウル=小倉健太郎) さっぱりわからない。 不正プログラムを送ったのは農協のパソコンだったして、なぜ放送局や銀行が影響を受けるのか? 意味不明。

サイバー軍:北朝鮮3万人、中国40万人。日本100人。しかもまだ発足してない(ノ∀`)

日経13.03.22朝 サイバー攻撃世界の脅威に …中国は人民解放軍の総参謀部第3部(技術偵察部)が攻撃を統括し、各軍区と連携して要員40万人が動いているとされる。最精鋭の上海市の部隊は対米、山東省や遼寧省の部隊が対日、対韓を担当。3万人以上という中国最大のハッカー集団「中国紅客連盟」との密接な関係も噂される… ちょっと待てw 北朝鮮もすごいと思ったけど中国はもっとすごかった(^^); 琴線探査: 北朝鮮は80年代からハッカーを養成して今は3万人超だそうだ。目の付け所がすばらしい(^^); 北朝鮮3万人に対して中国40万人?で、日本は? 日経での最近のサイバー攻撃関連の記事では、日本は去年にやっとサイバー空間を戦場と位置づけたばかりで。。。。 琴線探査: ついに日本もサイバー空間を戦場と位置づけ。サイバー兵器の開発も念頭にあるようだ。 来年度中にやっと「サイバー空間防衛隊」が発足するという状況でござる。 琴線探査: 2009年から言われていた「サイバー空間防衛隊」がやっと来年度中に発足 でも100人体制で発足ですから(ノ∀`) つまり、北朝鮮3万人、中国40万人、日本100人。何桁も違う。 日本のサイバー軍がいかに優秀だとしても、こりゃ絶対負けるよね。。。 能力で負けるんじゃない。その「意識の違い」で負けるんだ。

北朝鮮は80年代からハッカーを養成して今は3万人超だそうだ。目の付け所がすばらしい(^^);

日経13.03.22朝 韓国へのサイバー攻撃 「北朝鮮、年1000人ハッカー養成」 【ソウル=小倉健太郎】… ▼「北朝鮮は1980年台からサイバー攻撃体制を本格化」 ▼「大学教育などで年に1000人のハッカーを養成」 ▼「現在の要因は3万人超」 韓国紙、朝鮮日報は北朝鮮が以前からサイバー攻撃の準備を進めていたと大きく報じた… すごいな北朝鮮。本当に目の付け所がいい。日本なんか目をつけるのが遅すぎるし、ひょっとするとアメリカよりも早かったかもしれない・・・ 北朝鮮は2月、中国から石油を止められたそうだ。そうなると、油が必要な通常戦力は遅かれ早かれ使い物にならなくなる。こうなると北朝鮮の活路はますます狭くなっていく。 一つは一撃必殺の核兵器だろう。でもこれは使いづらい。もう一つはあまり元手のかからないサイバー兵器だろう。これは普通に使える有効な兵器だ。 北朝鮮は活路が狭くなれば狭くなるほど、さらに核兵器とサイバー兵器に集中していくだろう。特にサイバー兵器に。 うわあ(ノ∀`)

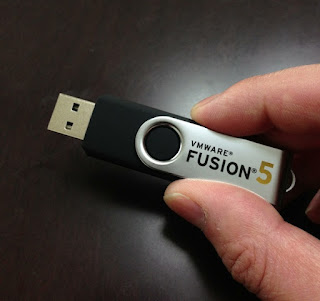
VMWare Fusion5のパッケージ版を買ってちょっと感動

イメージ
VMWare Fusion4は持ってるんだけど、Windows8をVMとして使いたくて5を買う必要が出てきた。 アップグレード版($49.99) よりも 新規のパッケージ版(4254円) の方がなぜか安いのでパッケージ版を買ったら、おなじみのROMと、こんなカッコいいUSBデバイスが入っていた。 一瞬「まさかUSBドングルか?それだと('A`)マンドクセだな」と思ったが、そうではなかった。単なるUSBメモリで、インストーラーが入っているだけだった。 何と空き容量があり、普通に書き込める(^^) ちょっと感動した。 はじめは何でROMとUSBメモリが入っているのかわからなかったけど、MBAにインストールしようとした時に気がついた。 MBAだと光学ドライブがないから、ROMだけだとインストールできないからだ! そういう時代なんだな。それならUSBが付いてないMacなんてないわけだから、ROMはやめてUSBメモリだけでいいんじゃないか?ていうか、もやはパッケージ版が要らないという話じゃないか? でもしょうがない。なぜか安かったんだもん(^^);

日本「産官学」中国「軍産学」

日経13.02.21朝 中国、軍産学一体か 中国国防省の報道官は20日、「中国の軍隊はいかなるハッカー活動も支持したことはない」と述べた… だが中国が組織的に攻撃を仕掛けているとの指摘は絶えない。「中国は軍産学が一体となってサイバー攻撃を行なっている」。香港を拠点とするセキュリティー会社幹部は断言する… (鄭州<中国河南省>=多部田俊輔) 「産官学一体で」という話は日本ではよく聞く話だ。しかし、「軍産学一体で」という話は聞いたことない。 「軍産学」て一体何だそりゃ?日本では「軍産学」なんてあり得ない。でも中国では、どうやらあるみたいだ。 もしこれが本当なら、アメリカは中国こそテロ支援国家というかテロ国家として認定したほうがいいと思うけどな。

アメリカはサイバー空間での先制攻撃まで考えているようだ

日経13.02.21朝 サイバー攻撃 米中緊張 【ワシントン=中山真】米国企業を狙ったサイバー攻撃が相次ぎ、オバマ政権は中国政府や人民解放軍の関与への疑いを強めている。中国は完全否定を崩さないが、米政府内では厳重な警戒の対象を民間企業に広げるなどの対抗策が浮上している… 米セキュリティー企業マンディアンとは19日発表した報告書で、「中国政府や人民解放軍が関与していることはほぼ間違いない」と結論づけた… この報告書は「中国軍の管理下に少なくとも数百人規模のハッカーがいる」と分析… 米メディアは「国外からの大規模なサイバー攻撃が迫っている場合、大統領が先制攻撃を命令できる権限を交戦規定に盛り込む方針だ」と伝えた。攻撃相手のシステムに有害なプログラムを送り込むことなどを想定… 「中国政府や人民解放軍が関与していることはほぼ間違いない」か。 中国は一体何を考えているのだろうか。だいたい、アメリカに対してハッキングしてバレないとでも考えているのだろうか。 中国は先日のFCレーダー照射の件を完全否定しているけれど、アメリカへのサイバー攻撃も完全否定しているようだ。 今回の件でもアメリカは、中国と日本とどちらが信用できるか、改めて分かったんじゃないだろうか。 こういった事案が起こると、日本と違ってアメリカはタダでは済まさない。今回はサイバー空間での先制攻撃まで考えているようだ。 いよいよサイバー空間戦争が現実になってしまいそうだ。

遠隔操作ウイルスの保管先はDropboxだったのね。FBIまで出てこられたらもう・・・\(^o^)/

イメージ
日経13.02.16朝 ウイルスに容疑者の痕跡 遠隔操作 FBIから情報 … 遠隔操作ウイルスと片山容疑者をつなぐ事実が明らかになったのは初めて… 「2ちゃんねる」上で無料のソフトのダウンロードを装う…「ドロップボックス」のサーバーにつながり感染する仕組み… 依頼を受けたFBIがドロップボックスに対する捜索・差し押さえを実施。ドロップボックスのサーバーには遠隔操作ウイルス「iesys.exe」が残っており、解析… 保管したウイルスそのものに関係先の情報が残っていた… 日経記事より 遠隔操作ウイルスの保管先はDropboxだったのね。 「保管したウイルスそのものに関係先の情報が残っていた」というのだけど、ウイルスをビルドした時にその会社のマシンのフィンガープリントか何かでも残っていたのだろうか。 とにかく、FBIまで出てこられたらもう・・・\(^o^)/ Torを使ったとしても、世の中「絶対」ということは無いんだね。悪いことはできないもんだ。 追記13.02.20 :この記事を読むとFBIの話もひょっとして・・・という気になる。何を信じて良いのやら。本当に。 【PC遠隔操作事件】被疑者の素顔を弁護人に聞く(江川 紹子) - 個人 - Yahoo!ニュース

Macのターミナルで、あるディレクトリとあるディレクトリのファイルの差分を調べるには?

あるディレクトリとあるディレクトリのファイルの差分を調べる必要が出た。 linuxでは「diff -r ディレクトリ1 ディレクトリ2」でできる。 だからmacでも同様にできるだろう?と思ったらファイルの内容まで比較してしまうじゃないか。 そこで、ファイルの内容を比較しないようにするオプション無いかなーとmanを見ていたらこれがあった。 -q --brief Output only whether files differ. というわけで。 diff -rq ディレクトリ1 ディレクトリ2

Androidの標準ブラウザやChromeでPDFのダウンロードが失敗したら「BASIC認証」を疑え

イメージ
AndroidでWebDAVに置いてあるPDFをダウンロードしようとしたら、どうしてもダウンロードできなくて困った。 Chromeでも2.3の標準ブラウザでも同様。 はじめは日本語ファイル名の問題を疑ったが、英数字のみのファイル名でもダウンロードできない。 おかしいと思ってサーバー上の設定を色々変えながら検証したところ、 BASIC認証を外すとダウンロードできる ことが分かった。 Chromeや標準ブラウザは、PDFのリンクをクリックすると「ダウンロードマネージャー」経由で開こうとする。しかし、この「ダウンロードマネージャー」にブラウザから認証情報が渡っていなくて失敗するのだろう。 つまりPDFに限らず、BASIC認証がかかったURLにあるChromeや標準ブラウザ内で直接開けないファイルはことごとく失敗するだろうと思われ。 Firefoxは「ダウンロードマネージャー」を経由せずに内部で直接開くので問題は無かった。他のブラウザでも同様の仕組みのものは問題が無い可能性が高い。 しかし、AndroidでWebDAVにアクセスする一番いい方法は、WebDAV専用クライアントアプリを使うことだろう。 例えば、このアプリでも正常に開けた。 「WebDAV Navigator Lite」(Android 2.0以上) https://play.google.com/store/apps/details?id=com.schimera.webdavnavlite

防御力の弱いサーバーを晒すのはもはや日本の恥。できる範囲で何とかしよう。

日経12.09.20朝 サイバー被害19サイト 警察庁まとめ 中国から攻撃か 尖閣国有化以降 政府が沖縄県・尖閣諸島を国有化した11日頃から19日午後1時までに、日本の政府機関や大学、企業などの少なくとも19サイトがサイバー攻撃を受けたことが警察庁のまとめでわかった。・・・同庁は「中国から攻撃された可能性がある」とみている。中国国内のサイトで約300の日本団体が攻撃対象と名指しされていたことも判明した。・・・ 政府インターネットテレビとか防衛省もやられたらしい。閲覧不能・困難というからDDOS攻撃の類だったのだろう。 サーバーを管理していれば不正アクセスなど日常茶飯事だけど、最近は特にしつこいのが出てきているのも事実。 これをみて、接続そのものを自動的に拒否するような方法を導入して防御しないといけないなと改めて。 こうなってくると、防御力の弱い鯖を晒すのは日本の恥だ。せめて、できる範囲で何とかしよう。 つい最近、日本もサイバー空間を戦場と位置づけた。 琴線探査: ついに日本もサイバー空間を戦場と位置づけ。サイバー兵器の開発も念頭にあるようだ。 つまり、これも戦争ってことだ。

2009年から言われていた「サイバー空間防衛隊」がやっと来年度中に発足

日経12.09.04朝 サイバー部隊創設 防衛省 監視・防護100人体制 ・・・陸海空3自衛隊による統合舞台「サイバー空間防衛隊」(仮称)を創設する。来年度予算の概算要求に盛り込む・・・新設する部隊は①サイバー攻撃に関する民間の最新情報を集める「情報収集」②コンピューターウイルスの人入経路などを分析する「動的解析」③ウイルス本体を分析する「静的解析」④実際に攻撃を受けた場合の防御・追跡の体制をシミュレーションする「対処演習」の4つの機能を軸に編成・・・13年度末までに100人体制で発足することを想定・・・総額100億円を計上する見通しだ。 遅すぎるなぁ。この話、少なくとも2009年からあるんだわ。 琴線探査: 国家脅かすサイバー攻撃「見えぬ敵」対策苦慮 しかも発足するのは今年度中じゃなくて来年度中だそうだ(*´Д`) 予算がついただけマシというところか・・・ 最近、中国、韓国、ロシアとの関係が険悪になっている。 もしこれらの国との関係がさらに険悪になった場合、物理攻撃よりもやりやすいサイバー攻撃を先に仕掛けてくる可能性がある。 急がないと。

鯖の盾(指定のIPをサクッとブロックして一定時間後に自動的にブロック解除するスクリプト)

鯖のログを監視していると、明らかに特定のIPからアタックを受けているとわかる時がある。そんな時「にゃにお〜ブロックしてやる!」と思ったら、やはりiptablesだろう。 とりあえず、指定のIPをサクッとブロックして一定時間後に自動的にブロックを解除する簡単なスクリプトを書いておこう。 題して「鯖の盾」(^^); blockip24.sh !/bin/sh # 変数 BLOCKIP=$1 TIME="now + 24Hours" #TIME="now + 1minutes" TIMESTR=`date --date "$TIME"` echo "ブロックするIP :$BLOCKIP" echo "ブロック解除日時:$TIMESTR"; # 指定のIPからの接続を完全拒否 iptables -I INPUT -s $BLOCKIP -j DROP; # 指定された時間に拒否IPを解除 echo "iptables -D INPUT -s $BLOCKIP -j DROP" | at $TIME; もちろん、実行権限を与えておくのを忘れずに。 [root@xxx ]# chmod 700 blockip24h.sh このスクリプトを使って指定のIPからの接続を完全にブロックするには [root@xxx ~]# blockip24h.sh xxx.xxx.xxx.xxx ブロックするIP :xxx.xxx.xxx.xxx ブロック解除日時:2012年 9月 5日 水曜日 13:31:16 JST job 13 at 2012-09-05 13:31 iptablesを再起動させる必要は無い。コマンドを発行すれば即ブロックできる。 ブロックされていることを確認するには [root@xxx ~]# iptables -L | less Chain INPUT (policy ACCEPT) target prot opt source destination DROP all -- xxx.xxx.xxx.xxx anyw...

MondoRescueで「Device or resource busy」エラー

MondoRescueで初めてこんな感じの意味不明なエラーが出た。 rm: cannot remove directory '//mondo.tmp.ZkcOby/mnt1': Device or resource busy 確かにこのディレクトリは残っている。 dfするとこの/mondo.tmp.ZkcOby/mnt1はマウントされているようだ。 勝手にアンマウントして大丈夫なのか?・・・と思いつつ、これじゃしょうがないのでアンマウントを決意。 念のためMondoRescueのプロセスが走っていないか確認。 # ps -eaf | grep mondo 走っていないようのなので、思い切ってumountしてディレクトリを手動で削除。 # umount /mondo.tmp.ZkcOby/mnt1 # rmdir /mondo.tmpZkcOby/mnt1 # rmdir /mondo.tmpZkcOby 再度mondoarchiveを動かしてみると普通にバックアップできた。 なんじゃこりゃ?「Device or resource busy」というように、本当に何か忙しかったのかな?

シェルスクリプトでPostfixメールキューファイルをeml形式に変換するには?

Postfixのメールキューディレクトリ(/var/spool/postfix/holdなど)には、もちろんメールキューファイルが入っているけど、それは普通のeml形式のファイルじゃない。どうもバイナリのようだ。 このバイナリをテキストとして見るためのファイルがpostcatだけど、この出力にまたクセがある。こんな感じだ。 *** ENVELOPE RECORDS ABC443BD5B6 *** ・・・(各種情報が続く) *** MESSAGE CONTENTS ABC443BD5B6 *** ・・・(メール本文) *** HEADER EXTRACTED ABC443BD5B6 *** *** MESSAGE FILE END ABC443BD5B6 *** eml形式のファイルとして扱うには、「メール本文」の部分だけ抜き出してファイルにしなければならない。そこで、まずこうする。 postcat ABC443BD5B6 | sed -n -e "/MESSAGE CONTENTS/,/HEADER EXTRACTED/p" これで「MESSAGE CONTENTS」行から「HEADER EXTRACTED」行までを切り出せる。 しかし、このままでは「MESSAGE CONTENTS」行と「HEADER EXTRACTED」行も含まれてしまう。そこで、さらにこうする。 postcat ABC443BD5B6 | sed -n -e "/MESSAGE CONTENTS/,/HEADER EXTRACTED/p" | head -n -1 | tail -n +2 「head -n -1」で1行目から最終行の手前まで切り出す。これで「HEADER EXTRACTED」行が消える。 「tail -n +2」で2行目から最終行まで切り出す。これで「MESSAGE CONTENTS」行が消える。 これで「メール本文」の部分だけを得られる。最後にこうする。 postcat ABC443BD5B6 | sed -n -e "/MESSAGE CONTENTS/,/HEADER EXTRACTED/p" | head -n -1 | tail -n +2 > emai...